
ಟ್ವೀಟ್ಗಳು
- ಟ್ವೀಟ್ಗಳು
- ಟ್ವೀಟ್ಗಳು & ಪ್ರತಿಕ್ರಿಯೆಗಳು
- ಮಾಧ್ಯಮ
@MoBustami ತಡೆಹಿಡಿಯಲಾಗಿದೆ
ನೀವು ಖಚಿತವಾಗಿಯೂ ಈ ಟ್ವೀಟ್ಗಳನ್ನು ನೋಡಲು ಬಯಸುವಿರಾ? ಟ್ವೀಟ್ಗಳನ್ನು ನೋಡುವುದು @MoBustami ಅವರನ್ನು ತಡೆತೆರವುಗೊಳಿಸುವುದಿಲ್ಲ.
-
MoBustami Retweeted
Untangling the Ripper ATM Malware http://blog.trendmicro.com/trendlabs-security-intelligence/untangling-ripper-atm-malware/?utm_source=feedburner&utm_medium=feed&utm_campaign=Feed%3A+Anti-MalwareBlog+%28Trendlabs+Security+Intelligence+Blog%29 …
@TrendMicro#security#malwarepic.twitter.com/YZrZkmslGM
-
MoBustami Retweeted
IBM
#Security GM@mvzadel discusses insider threats in this@HarvardBiz article http://bit.ly/2d2Cr5w pic.twitter.com/UxmjXXl38p
-
MoBustami Retweeted
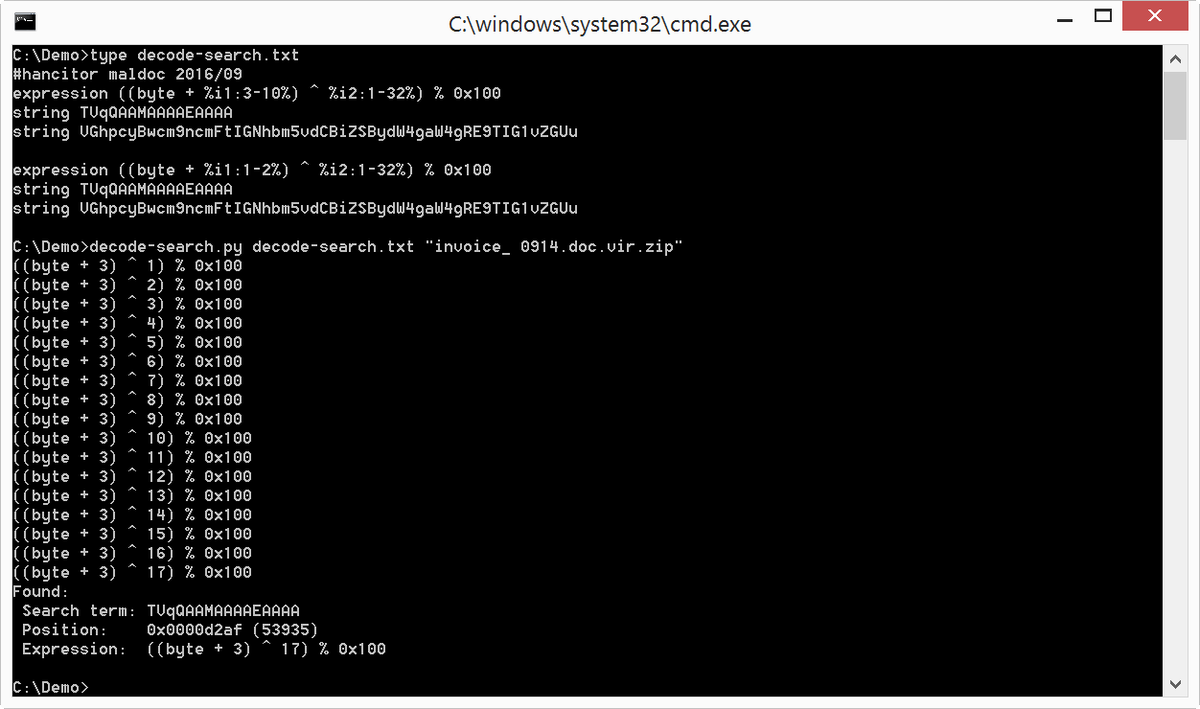
Working on tool that can handle more complex operations than XORSearch. Here it is finding encoded PE-file in hancitor maldoc.pic.twitter.com/e381qIInwa
-
MoBustami Retweeted
The banker that can steal anythinghttps://securelist.com/blog/mobile/76101/the-banker-that-can-steal-anything/ …
-
MoBustami Retweeted
The Missing Piece – Sophisticated OS X Backdoor Discoveredhttps://securelist.com/blog/research/75990/the-missing-piece-sophisticated-os-x-backdoor-discovered/ …
-
MoBustami Retweeted
“9002 RAT” -- a second building on the lefthttp://community.hpe.com/t5/Security-Research/9002-RAT-a-second-building-on-the-left/ba-p/6894315 …
-
MoBustami Retweeted
Reverse Engineering With Radare2 – Part 2https://www.insinuator.net/2016/08/reverse-engineering-with-radare2-part-2/ …
-
MoBustami Retweeted
Malware Analysis – Dridex Loader – Part 2https://countuponsecurity.com/2016/08/28/malware-analysis-dridex-loader-part-2/ …
-
MoBustami Retweeted
Microsoft Office Memory Corruption Vulnerability - CVE-2016-3313 MS16-099 PoC http://bit.ly/2c03235
-
MoBustami Retweeted
Awesome
#NSEC presentation by@grayops@jsrailton on@citizenlab research on targeted threatshttps://www.youtube.com/watch?v=tGxQfaThxy0 … -
MoBustami Retweeted
Interesting analysis of NSA/Israeli relationship with Russian Cybercrime (with a few logical leaps):https://medium.com/@jeffreycarr/nsa-unit-8200-and-malware-proliferation-dd6e075ce26e#.mook80k6i …
-
MoBustami Retweeted
RIPPER ATM Malware and the 12 Million Baht Jackpothttp://www.fireeye.com/blog/threat-research/2016/08/ripper_atm_malwarea.html …
-
MoBustami Retweeted
Using Instagram for stealthy malware C&C communications via image steganography https://www.endgame.com/blog/instegogram-leveraging-instagram-c2-image-steganography … cc
@wmazurczyk -
MoBustami Retweeted
Root Cause Analysis of Windows Kernel UAF Vulnerability lead to CVE-2016-3310http://blog.fortinet.com/2016/08/17/root-cause-analysis-of-windows-kernel-uaf-vulnerability-lead-to-cve-2016-3310 …
-
MoBustami Retweeted
For the last time in Dubai this year
#SANSGulfRegion takes place in November with 6 courses. http://www.sans.org/u/jFB pic.twitter.com/PokcQoI71P
-
MoBustami Retweeted
Very good
#DNS#database for#cyber#defense purposes | https://dnsdumpster.com/#CSIRT#OSINTpic.twitter.com/20xK87CmSW
-
MoBustami Retweeted
Stampado Ransomware campaign decrypted before it Started http://www.bleepingcomputer.com/news/security/stampado-ransomware-campaign-decrypted-before-it-started/ …
@BleepinComputer#security#infosecpic.twitter.com/EFvJ7k4ZWj
-
MoBustami Retweeted
A Peek into BlackMoon’s Sustained Attacks against South Korea http://blog.fortinet.com/2016/07/21/a-peek-into-blackmoon-s-sustained-attacks-against-south-korea …
#infoseccompany#feedly -
MoBustami Retweeted
Analysis of CVE-2016-4203 - Adobe Acrobat and Reader CoolType Handling Heap Overflow Vulnerabilityhttp://blog.fortinet.com/2016/07/20/analysis-of-cve-2016-4203-adobe-acrobat-and-reader-cooltype-handling-heap-overflow-vulnerability …
 David Bisson
 Dr. Mahbod Tavallaee
 Didier Stevens
 PHR34K
 Nicolas Krassas
 PhysicalDrive0
 citizen lab
 Jake Williams
 Piotr Kijewski
 SANS Institute, EMEA
 bluecon【ツ】
ಲೋಡಿಂಗ್ ಸಮಯ ಸ್ವಲ್ಪ ತೆಗೆದುಕೊಳ್ಳುತ್ತಿರುವಂತೆನಿಸುತ್ತದೆ.
Twitter ಸಾಮರ್ಥ್ಯ ಮೀರಿರಬಹುದು ಅಥವಾ ಕ್ಷಣಿಕವಾದ ತೊಂದರೆಯನ್ನು ಅನುಭವಿಸುತ್ತಿರಬಹುದು. ಮತ್ತೆ ಪ್ರಯತ್ನಿಸಿ ಅಥವಾ ಹೆಚ್ಚಿನ ಮಾಹಿತಿಗೆ Twitter ಸ್ಥಿತಿಗೆ ಭೇಟಿ ನೀಡಿ.